
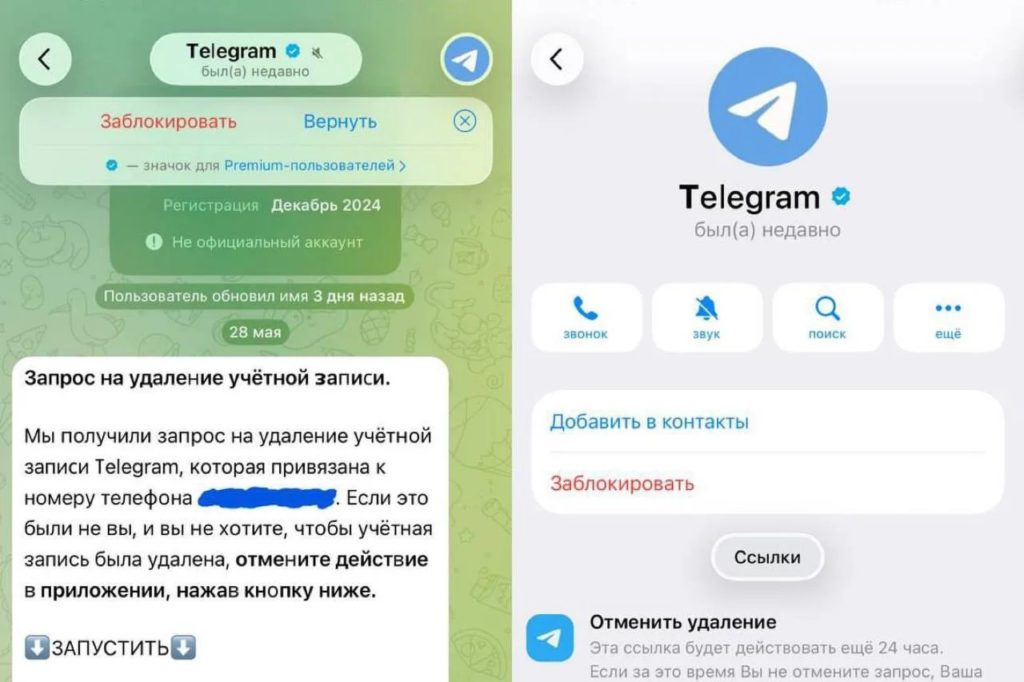
В последнее время в российском Telegram участились случаи несанкционированного доступа к аккаунтам пользователей.
Злоумышленники используют сложные методы социальной инженерии для получения конфиденциальных данных и захвата контроля над учётными записями.
Один из самых распространённых методов — фишинговые атаки. Пользователи получают поддельные уведомления от службы поддержки Telegram о предстоящем удалении их аккаунтов. Эти уведомления ведут на сайты, которые выглядят как официальные ресурсы мессенджера. Когда пользователи нажимают на кнопку «отмена», запускается вредоносное ПО, которое крадёт личные данные: логины, пароли, другую конфиденциальную информацию.
Этот метод представляет серьёзную угрозу безопасности пользователей. Злоумышленники могут получить полный контроль над аккаунтом, что приведёт к несанкционированному доступу к личным переписками, финансовым операциям и другим важным данным.
Чтобы избежать таких инцидентов, важно быть внимательным к уведомлениям от неизвестных источников. Не переходите по подозрительным ссылкам и используйте надёжные антивирусные программы для защиты своих устройств.